аналітика
Як сучасний фішинг змушує людей самостійно відкривати доступ до своїх даних
Сучасний фішинг став значно небезпечнішим: шахраї вже не просто крадуть паролі, а спонукають людину власноруч надати їм доступ до особистих акаунтів і даних. Про найпоширеніші схеми в колонці Speka.ua розповів засновник охоронного холдингу SHERIFF Дмитро Стрижов, передає «Дніпро Оперативний».
Як пояснив експерт, звичних порад із кібербезпеки на кшталт «не відкривайте підозрілі листи» чи «не переходьте за невідомими посиланнями» сьогодні вже недостатньо. Фішингові атаки ускладнилися: зловмисники застосовують легітимні сервіси Microsoft, Google та інших великих компаній, використовують знайомі механізми входу й грають на психології довіри.
Серед поширених схем Дмитро Стрижов назвав QR-фішинг. Людина отримує лист нібито від IT-відділу з проханням відсканувати QR-код, щоб начебто підтвердити вхід до корпоративного акаунта. Після цього відкривається сторінка, дуже схожа на справжню, і користувач сам надає шахраям доступ до свого облікового запису.
Ще одна схема — ClickFix. Замість потрібного документа користувачеві показують повідомлення з інструкцією, як «усунути проблему». Йому пропонують виконати кілька простих дій на комп’ютері, але насправді в цей момент жертва самостійно запускає шкідливу програму.
Також шахраї застосовують Device Code phishing. У такому випадку людина заходить на справжній сайт Microsoft і проходить звичайну двофакторну автентифікацію. Однак після введення спеціального коду доступ до акаунта отримують зловмисники, хоча пароль при цьому ніхто не викрадає.
За словами Дмитра Стрижова, поширенню таких атак значно посприяв штучний інтелект. Якщо раніше фішингові листи часто видавали себе помилками або дивними формулюваннями, то тепер їх легко зробити грамотними й переконливими.
Експерт підкреслив, що загроза стосується не лише великих компаній. Сучасні фішингові кампанії працюють масово: шахраї розсилають тисячі листів і повідомлень у розрахунку на те, що хоча б одна людина зробить потрібну дію. Саме тому бізнесу варто регулярно навчати працівників сучасним схемам шахрайства, відстежувати підозрілі входи в корпоративні акаунти та оперативно реагувати на будь-які ознаки злому.
Якщо є підозра, що компанія стала жертвою такої атаки, експерт радить не обмежуватися лише зміною пароля. Необхідно також перевірити активні сесії, журнали входів і токени доступу, адже зловмисники можуть залишатися в системі ще тривалий час.
«Фішинг більше не краде паролі. Він краде довіру», – підсумував Дмитро Стрижов.
Схожа аналітика
У Дніпрі судитимуть підозрювану у передачі ворогу даних про оборонні заводи
У Дніпрі завершили розслідування та направили до суду обвинувальний акт щодо жінки, яку підозрюють у передачі російським спецслужбам даних про оборонні підприємства.
Жорстокий напад у Дніпрі: підліток спричинив тяжкі травми літній жінці
У Дніпрі підліток штовхнув літню жінку, що призвело до численних переломів та тривалого лікування постраждалої. Слідство встановлює обставини інциденту.
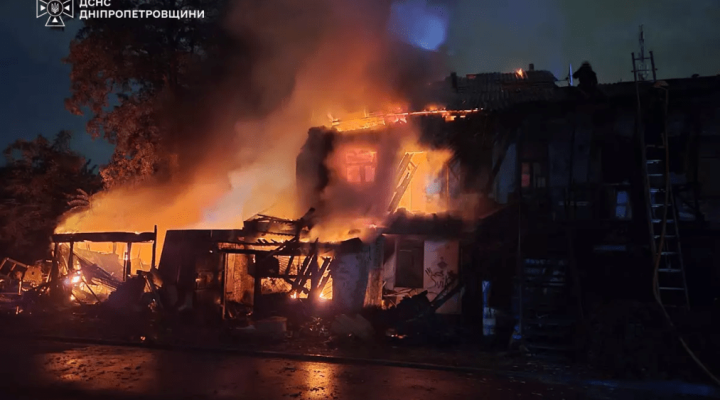
Нічна пожежа у Дніпрі: вогонь знищив двоповерховий будинок на проспекті Нігояна
У ніч на 27 вересня у Чечелівському районі Дніпра вогонь знищив двоповерховий будинок на проспекті Сергія Нігояна. Постраждалих немає.