аналітика
Цифрова безпека: як дніпрянам розпізнати сучасні схеми шахраїв
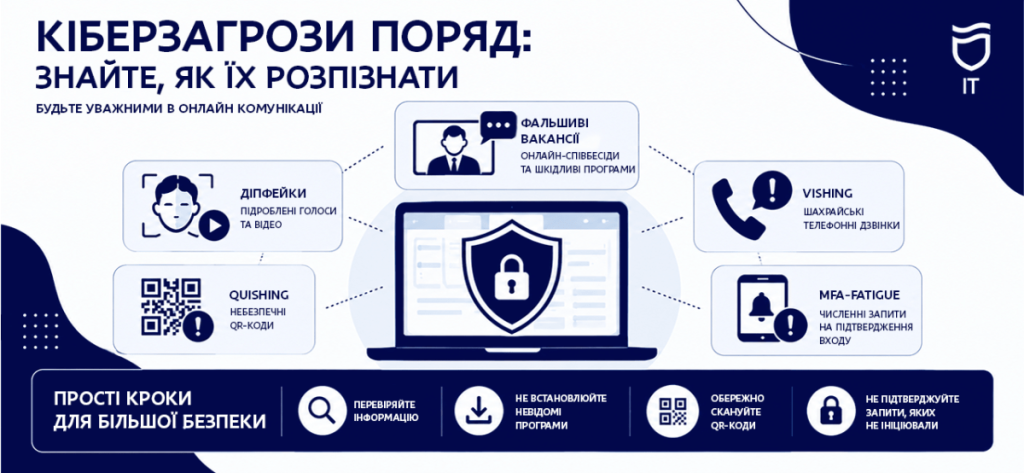
Сучасні шахраї відмовилися від примітивних повідомлень на користь складних сценаріїв, що імітують ділове спілкування або офіційні запити. Департамент інформаційних технологій Дніпровської міської ради спільно з фахівцями з кіберзахисту Управління Держспецзв’язку у Дніпропетровській області нагадали про актуальні загрози та методи захисту.
Основні схеми зловмисників:
1. Фальшиві вакансії. Жертві пропонують привабливу роботу, а під час онлайн-співбесіди просять встановити спеціальне програмне забезпечення, наприклад, VPN-клієнт SopraVPN. Такі програми часто містять шкідливий код. Експерти радять не завантажувати файли за посиланнями від невідомих осіб.
2. Діпфейки. Технології дозволяють імітувати голос та зовнішність. Відеодзвінок чи повідомлення від «керівника» або «знайомого» не є гарантією безпеки. У разі підозрілих прохань варто перевірити інформацію через інший канал зв’язку, використовуючи перевірені контакти.
3. Голосовий фішинг (vishing). Шахраї телефонують, представляючись працівниками банків чи державних установ, щоб виманити персональні дані. Не варто розголошувати конфіденційну інформацію під час таких розмов.
4. Небезпечні QR-коди (quishing). Сканування коду з невідомих джерел може перенаправити користувача на фішинговий сайт.
5. Атаки MFA fatigue. Зловмисники надсилають безліч запитів на підтвердження входу до акаунта, сподіваючись, що користувач втомиться і випадково натисне кнопку підтвердження. Якщо ви не ініціювали вхід, ігноруйте ці сповіщення.
Як захиститися?
Головне правило — не діяти поспіхом. Термінові вимоги або обіцянки швидкої вигоди мають викликати підозру. Завжди перевіряйте інформацію, не встановлюйте стороннє ПЗ, не скануйте сумнівні QR-коди та не підтверджуйте невідомі запити на вхід. Ваша уважність є ключовим фактором у захисті персональних даних.
Схожа аналітика
Додаткові виплати та надбавки до пенсій українців у 2026 році: хто і скільки може отримати
Огляд додаткових виплат, вікових доплат, надбавок для учасників бойових дій, донорів та інших категорій пенсіонерів в Україні у 2026 році.
Погода у Дніпрі на 10 жовтня 2026 року: прогноз та народні прикмети
Дізнайтеся прогноз погоди у Дніпрі на 10 жовтня 2026 року, рівень магнітних бур та народні прикмети на цей день.
Обережно: нова шахрайська схема з підробними навігаторами
Кіберполіція попереджає про небезпечну схему: під виглядом безкоштовного навігатора зловмисники поширюють шкідливе ПЗ, що надає доступ до ваших банківських рахунків та особистих…